
打印机售后资料验收:交接压缩包先核对成员路径
2026-11-03
打印机售后资料验收:交接压缩包先核对成员路径
打印机售后团队收到一个压缩包,里面可能包含日志、说明文件和图片。文件能够打开并显示目录,只说明当前工具能读到部分结构,不能直接作为安全解压或完整交付的证明。签收前可先核对成员路径和清单约定,再由负责人员决定下一步处理。本文只介绍验收问题,不读取真实客户压缩包,也不执行解压或运行包内程序。
先取得成员清单和预期目录说明
请提供方说明本次交付包含哪些类别的资料、各自放在哪个相对位置,以及哪些文件是必须项。保留原始压缩包和交付版本,另用获准副本只读查看成员清单。不要先解压到现有工作目录,再根据解出的文件倒推原包结构,因为覆盖或改名可能已经改变接收状态。
登记清单时保留完整成员路径,而不是只留下文件名末尾部分。不同目录可以出现同名文件,只有末尾名称的表格无法说明它们是否为同一份附件。若提供方只交付截图,可请求可核对的清单或相应说明,并将当前验收范围限定到实际取得的材料。

把列出成员和允许解压分成两项检查
Python zipfile官方文档介绍了ZIP成员处理接口,并对不可信压缩包的提取提出警告。验收人员应明确使用的是列名检查还是提取操作,不把两者写成同一个“文件检查通过”。查看目录不要求执行成员内容,也不应顺手启动包中附带的脚本。
针对接收规则检查路径是否具有超出预期目录的含义,关注绝对位置、向上层目录的表示、重复名称及接收工具可能产生的名称冲突。这里只列出防御性问题,不提供可直接运行的提取命令。发现可疑项时保留原包和清单,请提供方解释或重新交付,不为了让任务继续而擅自放宽接收范围。
说明路径解释采用哪个平台的规则
pathlib官方文档区分不同操作系统的路径语义,并介绍纯路径对象的计算性检查。接收系统和提供方使用的平台可能不同,因此某个字符串在一套规则下的判断,不能自动代表另一套规则下的处理。应保留所用工具、路径类型和实际接收平台。
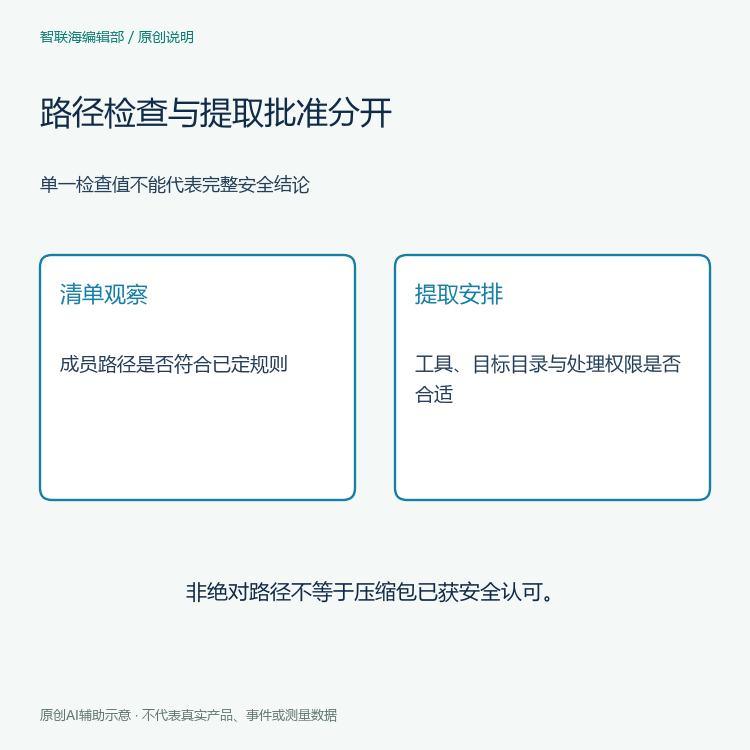
检查为非绝对路径也不等于已证明整个压缩包适合提取。其他路径关系、链接、目标目录状态和工具处理方式仍可能需要审查。不要把一个布尔检查值扩展成完整安全结论,也不要用任意替换字符的方式修改清单后,将新名字冒充提供方原来交付的结构。
对异常成员形成可执行的交接处置
处置记录应标出原包身份、成员位置、违反或尚未明确的接收规则,以及负责确认的人。若同名资料可能在接收时互相覆盖,请提供方给出无歧义的目录安排。需要修订时接收新的包版本,不在唯一原件中删除成员后直接签收,这会使后续人员无法复查最初收到什么。
压缩包还可能包含大量内容或体积异常的成员,因此名称检查不是容量和资源限制检查的替代品。接收方应采用已有的受控处理流程,不因本文列出的路径问题已经问完,就把文件直接解压到生产位置。本文没有运行资源测试,也不提供任何虚构的大小上限或安全通过结果。
签收时写明检查了什么、还没有做什么
可将结论分成清单可读、目录规则明确、必要资料已对应、异常已处置等实际完成项。解压、内容阅读、故障分析和维修结果分别需要自己的记录。资料包结构符合约定,不意味着里面描述的故障已经确认,更不意味着设备恢复运行。
如果随后批准提取,应由具备相应权限的人按受控流程执行,并保留与本次原包相同的身份依据。不得用另一个名字相似的压缩包替代已检查对象。接收规则或工具版本变化时,重新确认受影响项目,让签收记录仍能说明当时的判断条件。
两张配图为原创AI辅助方法示意,不含客户附件或真实解压结果。相关资料见三维打印设备报修栏目和文章目录。先核对成员路径,再明确批准范围,可以让售后资料交接保留清楚的结构依据与处理边界。


